
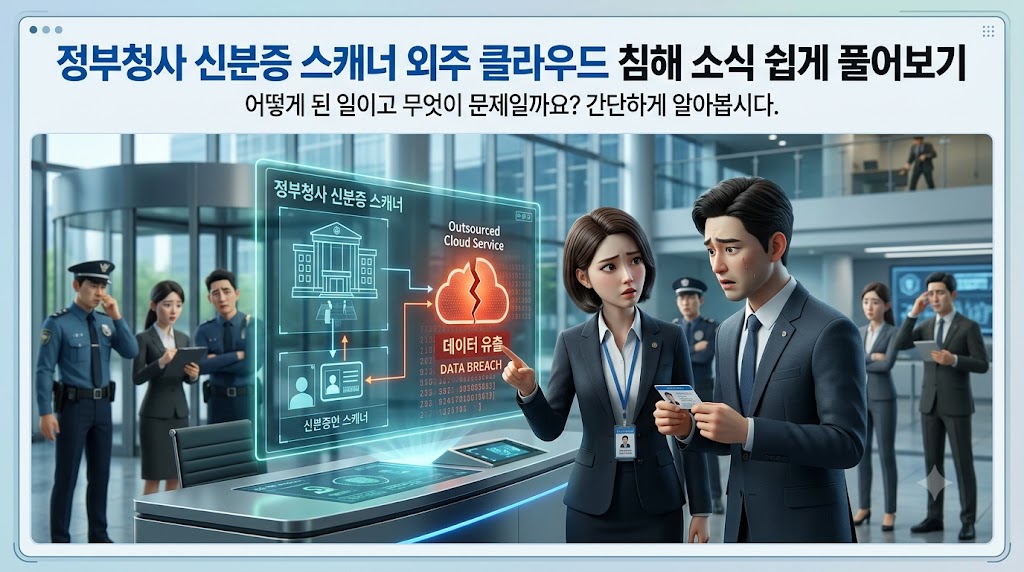
정부 청사 정문의 신분증
스캐너와 이어진 외주 클라우드가
침해됐다는 보도가 나왔어요.
기사에 나온 내용만 골라서
차근차근 풀어볼게요!
< 이번엔 어떤 소식인가요? >
보안뉴스는 10월 14일
카드뉴스로 이 사건을 소개했어요.
정부 청사 정문의 신분증 스캐너와
연동된 외주 클라우드가 침해되면서
위조 신분증으로 출입 통제 게이트를
통과할 수 있었다는 내용이에요.
< 무엇이 뚫렸다는 건가요? >
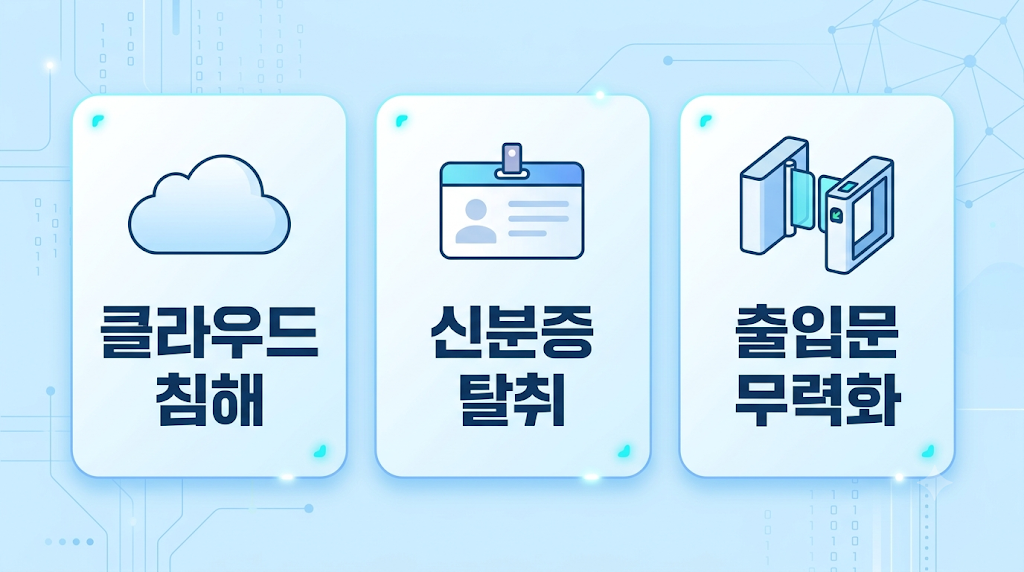
기사는 신분증 스캐너가 외부 업체의
클라우드와 연동돼 있었다고 해요.
이 외부 검증 서버에서 신분증
원본 데이터가 탈취된 것으로
나타났다고 전했어요.
그 결과 위조 신분증이 출입 통제
게이트를 무력화했다는 설명이에요.
< 공급망 사고가 뭔가요? >
보안뉴스는 이번 일을 공급망
사고로 규정했어요.
기관 안쪽 망이 닫혀 있다는
점만 믿은 것이 원인이라고
봤어요.
내 문은 잠가 뒀어도 거래하는
외부 업체가 뚫리면 그쪽을 통해
영향을 받을 수 있다는 뜻이에요.
한 곳의 허술한 부분이 여러 곳의
문제로 이어질 수 있다는 점이
이 기사의 핵심이에요.
< 기사에 없는 내용은요? >
확인한 카드뉴스 요약에는 청사
이름, 외주 업체 이름, 위조 신분증
건수, 탈취 규모, 사고 시점이
나와 있지 않았어요.
정부의 공식 입장도 확인되지
않았고, 보도 내용이 독립적으로
검증됐는지도 알 수 없어요.
카드뉴스는 짧게 줄인 형식이라
그림 카드 안에 더 있을 수 있어요.
링크에서 꼭 확인해 보세요.
< 같은 시기 다른 사고는요? >
비슷한 시기에 외주 업체가 뚫린
다른 사건도 보도됐어요.
온라인 교육사이트 운영업체인
맑은소프트 이야기예요.
다만 청사 사건과 같은 사건이라는
근거는 확인되지 않았고, 기사들도
둘을 연결해 설명하지 않았어요.
그래서 아래는 따로 구분해서
읽어 주세요.
< 맑은소프트 사건은요? >
SBS Biz는 10월 13일 보도에서
회원 개인정보 약 237만 건 유출이
신고됐다고 전했어요.
업체가 신고한 기준이라서 개인정보
보호위원회가 정확한 규모를
확인 중이라고 해요.
국민권익위원회와 국방부 등
20여 곳이 피해 기관으로 거론됐고,
보안뉴스는 고객사를 22곳이라고
적었어요.
유출 항목은 아이디, 암호화된
비밀번호, 휴대전화번호, 이메일,
주소, 생년월일 등이에요.
신분증 이미지가 포함됐는지는
확인한 기사에 나와 있지 않아요.
개인정보위는 9월 하순 세 차례
신고를 받고 30일에 조사에
들어갔다고 해요.
맑은소프트는 웹 보안 강화와
고객사별 데이터 분리 등 재발
방지 대책을 발표했다고 해요.
독립신문은 계약이 끝나 시스템이
바뀐 뒤에도 일부 데이터가 남아
있었던 것으로 알려졌다고 전했어요.
한창민 의원은 업무를 맡긴 모든
기관을 대상으로 전수 실태조사를
요구했어요.
< 기사가 내놓은 대책은요? >
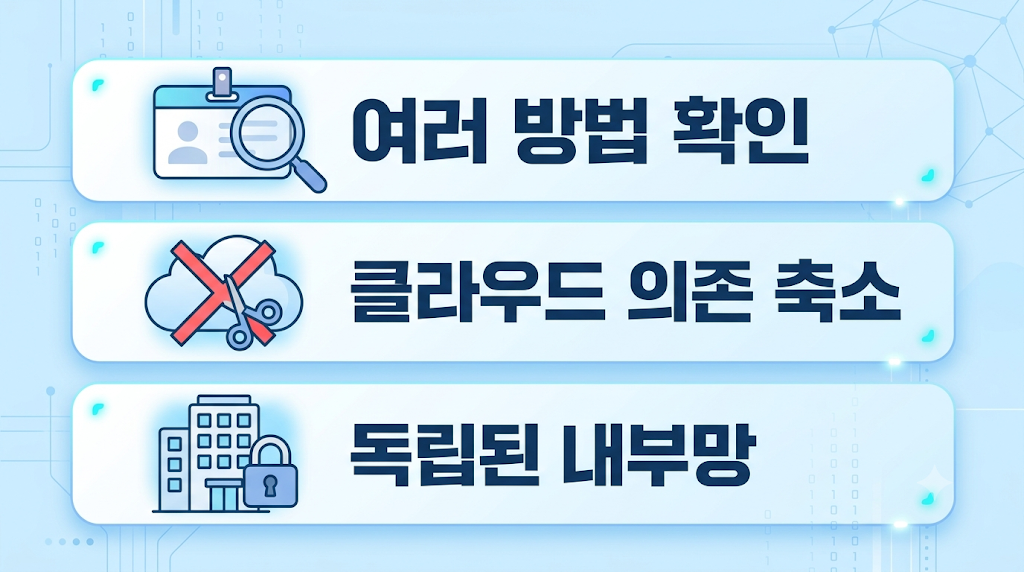
보안뉴스 카드뉴스는 세 가지를
권했어요.
첫째, 신분증 이미지 한 장으로만
확인하는 방식에서 벗어나요.
둘째, 스캔망이 클라우드에 기대는
정도를 없애요.
셋째, 독립된 오프라인 로컬 망에서
여러 생체 정보를 교차 확인해요.
< 용어 설명! >
아래는 기사 내용이 아니라
일반적인 용어 풀이예요.
공급망 공격은 거래하는 업체를
거쳐 목표 조직에 접근하는
방식이에요.
제로 트러스트는 안이든 밖이든
접속할 때마다 확인하는 보안
방식이에요.
신분증 원본 데이터는 이름, 사진,
번호처럼 신분증에 담긴 정보를
가공하지 않은 상태로 담은 자료예요.
생체 인증은 지문이나 얼굴처럼
몸의 특징으로 본인을 확인하는
방법이에요.
출입 통제는 정해진 사람만
건물에 드나들도록 관리하는
일이에요.
< 이런 뉴스는 어떻게 보나요? >
아래는 기사 내용이 아닌
일반 수칙이에요.
기관이나 업체에서 유출 안내를
받았다면 문자 속 링크 대신 공식
앱이나 대표번호로 확인하세요.
신분증 사본을 낼 때는 어디에
쓰는지, 얼마나 보관하는지
먼저 물어보세요.
같은 비밀번호를 여러 곳에서
돌려 쓰지 않는 것도 도움이 돼요.
열쇠를 맡길 때는
뒷문도 함께 살펴요
외부 업체와 일하면 편리한 만큼,
살필 문이 하나 더 생긴다는
뜻이기도 해요.
내 정보를 맡긴 곳이 어디인지
한 번 떠올려 보는 것부터
시작해 보세요.
이 글은 사실을 전하는 글이며
법률 조언이나 특정 업체 이용을
권하거나 말리는 내용이 아니에요.
^~^
'IT' 카테고리의 다른 글
| 애플 아이폰 듀오 사전예약 품귀, 배송 3개월 밀린 이유 쉽게 풀어보기 (0) | 2026.10.22 |
|---|---|
| KES 2026 한국전자전 개막, 나흘간 열린 전시 소식 쉽게 풀어보기 (0) | 2026.10.22 |
| 우크라이나 스타링크 속도 제한 논란, 스타실드가 뭔지 쉽게 풀어보기 (0) | 2026.10.22 |
| 엔비디아·지멘스 노광 연산 12배 가속, AI 칩 제작 소식 쉽게 풀어보기 (0) | 2026.10.21 |
| 금융권 해킹 후속 소식, 은행장 국정감사 출석과 경찰 수사 쉽게 풀어보기 (0) | 2026.10.21 |


