
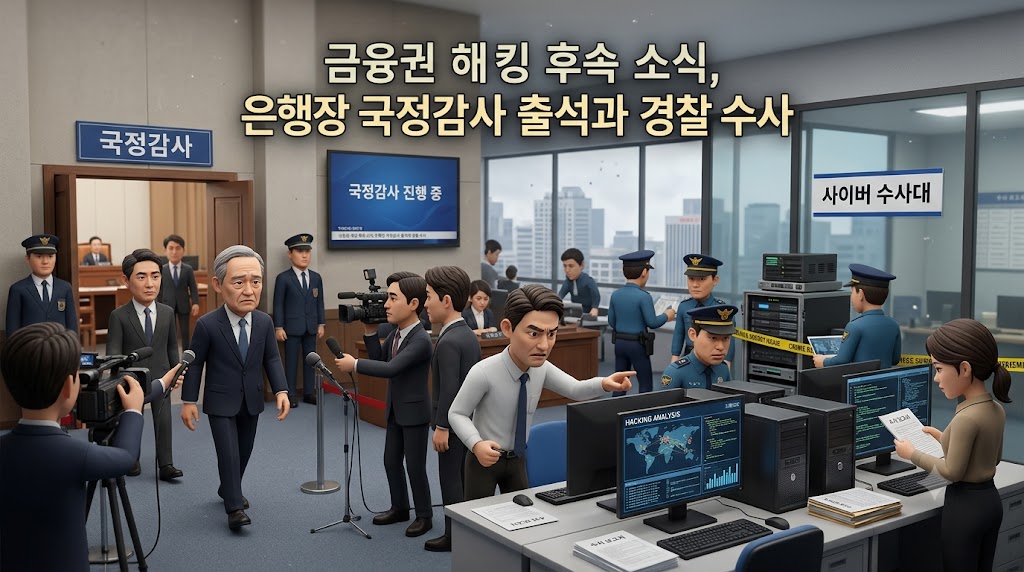
금융권 해킹 사고가 국회 국정감사
자리까지 올라갔다는 소식이
나왔어요.
은행장 다섯 명이 한꺼번에 증인으로
나선 데다, 경찰 수사 소식도
이어졌어요.
새로 나온 내용만 쉽게 풀어볼게요! ^^
< 이번엔 어떤 소식인가요? >
최근 새로 나온 소식은
크게 두 가지예요.
하나는 19일 국회 국정감사에
5대 시중은행장이 나온 일,
다른 하나는 경찰 수사 소식이에요.
앞서 알려진 피해 금융사 수나
유출 건수는 다시 다루지 않고,
새 소식만 담았어요.
< 은행장들은 뭐라 답했나요? >
국정감사는 19일 국회 정무위원회의
금융감독원 감사 자리에서
열렸어요.
KB국민은행 이환주, 신한은행 정상혁,
하나은행 이호성, 우리은행 정진완,
NH농협은행 강태영 행장이
증인으로 나왔어요.
5대 은행장이 함께 증인으로 서는 건
2022년 이후 처음이라고 해요.
하나은행 이호성 행장은 해킹으로
고객 피해가 나면 모두 배상하겠다고
밝혔어요.
KB국민은행 이환주 행장은 사과하며
AI 공격에는 AI로 맞서는
보안 체계를 갖추겠다고 했어요.
신한은행 정상혁 행장은 "송구하게
생각한다"고 답했어요.
CEO스코어데일리에 따르면 우리은행
정진완 행장은 하루 200건 이상의
해킹 시도가 들어온다며 "운이
좋았다"고 말했어요.
NH농협은행 강태영 행장은 통합관제
시스템을 더 키우겠다고 밝혔어요.
< 은행별 피해는 어땠나요? >
아이뉴스24는 은행별 피해를
이렇게 정리했어요.
신한은행은 대출모집인 전용 조회
서비스가 공격받아 고객 약 2만
5,000명의 정보가 유출됐어요.
KB국민은행은 고객 99명과 직원
20명, 모두 119명이에요.
하나은행은 고객 89명이에요.
우리은행과 NH농협은행은
해킹 시도는 있었지만 지금까지
고객정보 유출 피해는
확인되지 않았어요.
기사는 최근 공격이 인터넷·모바일
뱅킹 같은 핵심 거래 시스템보다
외부와 연결된 업무 시스템을
노렸다고 설명했어요.
< 보안 투자는 충분했나요? >
이 부분은 의원들이 공개한
자료와 지적이에요.
박상혁 의원은 최근 5년간 20개
은행 모의해킹에서 나온 취약점
4,770건 중 109건이 아직 고쳐지지
않았다고 짚었어요.
주요 은행의 지난해 정보보호 투자액이
2022년보다 5.9% 줄었다는 지적도
나왔어요.
이양수 의원이 인용한 금감원
자료로는 5대 은행과 인터넷은행
3곳의 정보보호 예산 3,978억 원 중
2,744억 원만 쓰여 집행률이
69.0%였어요.
집행률은 2023년 74.5%,
2024년 70.8%에 이어
2년 연속 내려갔어요.
다만 이 수치만으로 사고의 원인을
단정할 수는 없어요.
< 낯선 단어 풀이 >
기사 내용이 아니라
일반적인 용어 풀이예요.
국정감사는 국회가 정부 기관이 일을
제대로 했는지 살피는 일이에요.
정무위원회는 금융위원회와
금융감독원 같은 기관을 다루는
국회 위원회예요.
모의해킹은 실제 공격처럼 시스템의
허점을 미리 찾아보는 점검이에요.
집행률은 짜 둔 예산 가운데 실제로
쓴 비율이에요.
망분리는 업무용 내부망과 인터넷을
서로 나눠 쓰는 방식이에요.
침해 신고는 해킹 같은 피해가
생겼을 때 당국에 알리는 일이에요.
< 수사는 어디까지 왔나요? >
YTN은 6일 경찰이 금융권 해킹
사건을 정식 수사로 바꿨다고
전했어요.
경찰청 사이버테러수사대를 중심으로
4개 팀, 28명이 맡는다고 해요.
경찰은 피해 금융기관이
국가핵심기반에는 해당하지
않는다고 설명했어요.
전자금융기반시설에 해당하는지는
금융위원회에 해석을 요청했어요.
그린포스트코리아는 20일 경찰이
이 사건을 중대범죄로 보고
중대범죄수사청에 통보하기로
했다고 보도했어요.
다만 통보와 수사 주체가 바뀌는 건
별개 절차라, 앞으로 어떻게
처리될지는 더 확인해야 해요.
공격한 사람이나 조직이 누구인지는
기사에서 확인되지 않았어요.
< 추가 신고도 있었나요? >
KMJ에 따르면 13일에는
새마을금고와 OK저축은행에서도
침해 신고가 들어왔어요.
새마을금고는 고객 400여 명의 이름,
주소, 암호화된 주민등록번호 등
일부 정보가 유출된 것으로
파악됐어요.
OK저축은행은 당시 유출 여부를
확인하는 단계였어요.
당국은 앞선 사고와 다른 공격자의
소행으로 보면서도 연관성을
조사하고 있다고 해요.
지난 8일까지 전 금융권은 12개 항목
체크리스트로 자체 점검을 마치고
결과를 보고했어요.
< 망분리 완화는 보류인가요? >
금융당국은 AI 공격은 AI로 막는다는
기조 아래 망분리 규제를 단계적으로
풀어 왔어요.
헤럴드경제에 따르면 2차 대상 발표는
7일로 잡혀 있었지만, 해킹 대응과
추가 보안 검토 때문에 미뤄졌어요.
당국은 완화 방향 자체를 되돌리지는
않겠다는 입장이에요.
핵심은 망분리 여부가 아니라 외부
접점의 기본 보안 통제를 얼마나
지켰느냐라고 보고 있어요.
금융위원장은 8일 국정감사에서
"보안을 전제로 망분리 규제 해제를
추진 중"이라고 말했어요.
새 발표 일정은 아직
확인되지 않았어요.
< 기사에 없는 내용은요? >
이번 기사들에는 공격한 사람이나
조직이 누구인지 나오지 않았어요.
은행별 보상 방식과 금액이 확정됐다는
내용도 확인되지 않았어요.
금감원 검사 결과, 경찰 수사 결과,
망분리 완화 새 일정도 아직
나오지 않았어요.
이 글은 특정 금융사를 이용하라고
하거나 말리는 글이 아니고,
법률 조언도 아니에요.
일부 내용은 한 매체의 보도라
앞으로 달라질 수 있어요.
문자나 전화가 낯설 땐
먼저 멈추고 확인해요
기사 내용이 아니라
일반적인 안내예요.
정보 유출 소식이 들리면 금융사를
사칭한 연락을 조심하라는 안내가
많이 나와요.
문자 속 링크는 누르지 말고
금융사 공식 앱이나 대표번호로
직접 확인해보세요.
급하게 돈이나 정보를 요구하는
연락일수록 한 번 더 멈추는 게
안전해요.
^~^
'IT' 카테고리의 다른 글
| SK하이닉스 3분기 실적 발표 앞두고, 증권가 전망 쉽게 풀어보기 (0) | 2026.10.21 |
|---|---|
| LG유플러스 파주 AI 데이터센터, 1조 원대 투자 소식 쉽게 풀어보기 (0) | 2026.10.21 |
| 마이크로소프트 마이아 300 공개, 자체 AI 칩 소식 쉽게 풀어보기 (0) | 2026.10.21 |
| 아마존 비 프론티어 출시, 대화를 요약해주는 웨어러블 쉽게 풀어보기 (0) | 2026.10.21 |
| 구글 뉴스 AI 파일럿, 언론사 400곳 참여 소식 쉽게 풀어보기 (0) | 2026.10.20 |


