
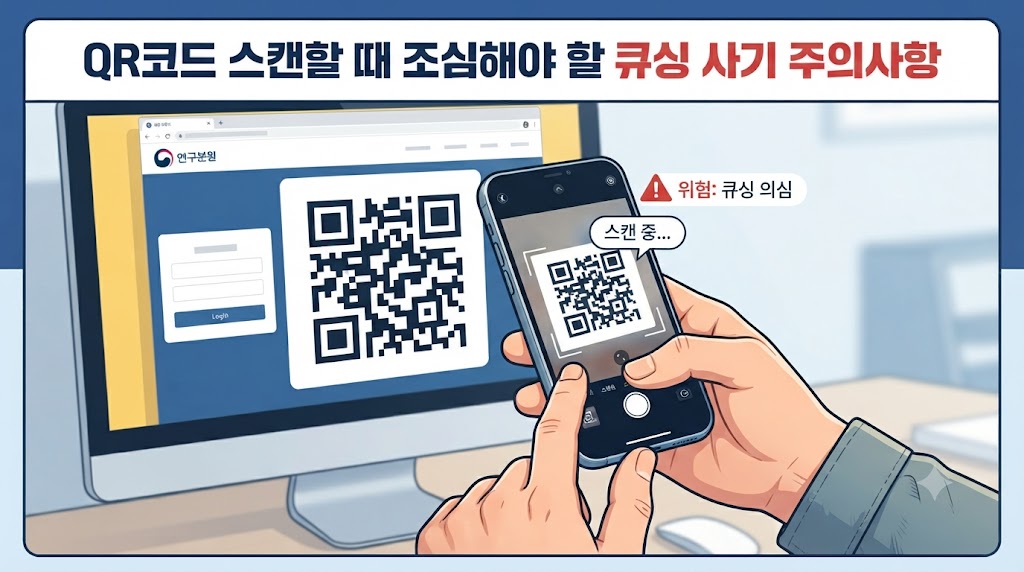
< 큐싱은 무슨 뜻인가요? >
큐싱은 QR코드와 피싱을
합친 말이에요.
가짜 QR코드를 찍게 만들어
개인정보나 돈을 빼내는
사기를 말해요.
QR코드는 눈으로 봐서는
어디로 연결되는지
알 수 없어요.
그래서 사기범이 노리기
쉬운 수단이 됐어요.
관계부처 합동 발표에 따르면
악성 앱이 깔리면 개인·금융정보가
빠져나갈 수 있어요.
소액결제가 이루어지거나
원격 조종에 쓰일 수도 있다고
안내해요.
그래서 QR코드를 쓰는
모든 분이 알아 두면 좋아요.
보호나라는 주소록을 이용한
2차 스미싱 문자가 갈 수 있다고
안내해요.
수법, 찍기 전 확인, 대처,
예방 설정 순서로
차근차근 알려 드릴게요.
QR코드가 처음 낯선 분도
따라올 수 있게 풀어 볼게요.
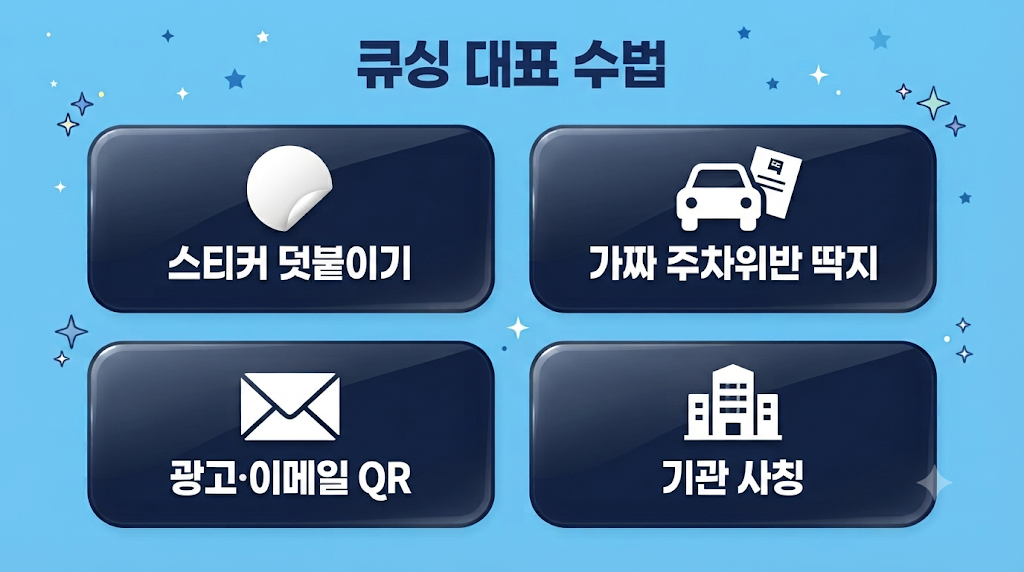
< 어떤 수법을 쓰는 건가요? >
공식 발표에서 확인된
수법을 소개할게요.
스티커 덧붙이기
진짜 QR코드 위에
가짜 스티커를 붙이는 방식이에요.
국내에서는 공유형 킥보드의
QR코드에 가짜 스티커가
붙은 사례가 확인됐어요.
해외에서는 공공자전거에 붙은
가짜 QR코드 사례도
있었다고 해요.
가짜 주차위반 딱지
해외에서는 가짜 주차위반
딱지에 QR코드를 넣은
사례가 있었어요.
차에 꽂힌 종이라고 해서
바로 믿지 마세요.
온라인 광고와 이메일
광고나 이메일 본문에
QR코드를 넣기도 해요.
안전거래에 필요한 앱이라며
설치를 유도하는 경우도
있다고 해요.
기관 사칭
KISA 보호나라는 정부기관이나
싱크탱크 직원을 사칭한
큐싱 시도를 알렸어요.
설문이나 자문을 부탁하며
QR코드를 찍게 하는 식이에요.
이런 시도는 기업이나 단체의
보안시스템이 닿지 않는
개인 스마트폰을 노린다고
알렸어요.
결과는 악성 앱 설치나
가짜 로그인 화면이에요.
가짜 화면에 계정 정보를
넣으면 그대로 넘어가요.
보호나라는 인증번호 요청이
모바일 결제와 이어질 수 있어
한 번 더 확인하라고 해요.
처음 보는 사람이 보낸
QR코드는 이유가 그럴듯해도
조심해야 해요.
< 찍기 전에 무엇을 보죠? >
경찰청 안내에 나온
예방법부터 볼게요.
첫째, 출처 확인
출처가 불분명한 QR코드는
스캔하지 않는 게 좋아요.
공공장소에서는 가짜 QR이
덧붙여져 있지 않은지
한 번 더 살피세요.
붙인 흔적이나 어색한 인쇄가
보이면 찍지 마세요.
가장자리가 들떠 있거나
원래 인쇄와 질감이 다르면
그 자리에서 멈추는 게 좋아요.
QR코드 말고 전화나 공식 앱,
직원 안내로 해결할 수 있는지도
먼저 생각해 보세요.
둘째, 주소 확인
찍은 뒤에는 연결되는
주소가 맞는지 다시 보세요.
정상 사이트 주소와 일치하는지
확인하라고 보호나라도 안내해요.
주소가 이상하게 길거나
낯선 글자가 섞여 있다면
들어가지 마세요.
셋째, 입력과 설치 거부
접속한 뒤에도 개인정보를
입력하지 마세요.
수상한 앱도 설치하지 마세요.
보호나라는 정부기관이나
금융회사가 전화·문자로
원격제어앱 설치를 요구하지
않는다고 안내해요.
그런 요구가 오면
사기를 의심하세요.
경찰청 안내처럼 출입 등록이나
공유 자전거를 이용할 때도
붙어 있는 QR코드를
꼼꼼히 보세요.
모르는 사람이 보내 준 QR코드는
아는 사이처럼 보여도
먼저 연락해 확인하세요.
의심되는 QR코드라면
보호나라 카카오톡 채널의
큐싱 확인서비스를 써 보세요.
악성 여부를 확인하고
신고까지 할 수 있어요.
결과를 받기 전까지는
그 QR코드로 접속하지 마세요.
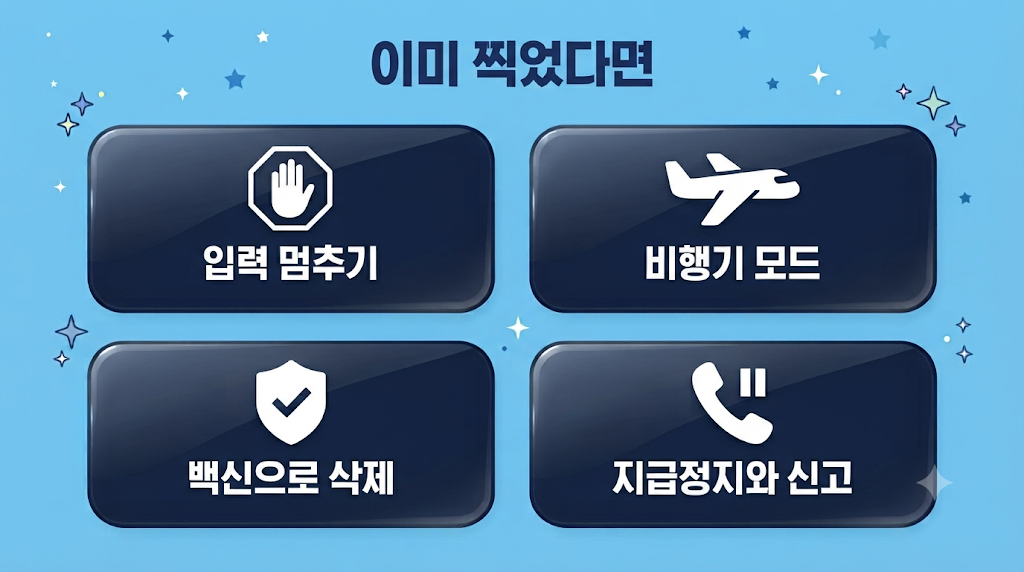
< 이미 찍었다면 어쩌죠? >
놀라셨겠지만 침착하게
순서대로 하면 돼요.
STEP 1.
더 이상 입력하지 말고
앱도 설치하지 마세요.
STEP 2.
악성 앱이 의심되면
스마트폰을 비행기 모드로
바꿔 통신을 막으세요.
STEP 3.
모바일 백신으로
악성 앱을 삭제하세요.
보호나라는 직접 지우거나
서비스센터를 방문하는 방법도
안내해요.
STEP 4.
금융정보 유출이 의심되면
거래 금융회사에 전화하거나
영업점을 방문하세요.
본인 계좌의 일괄 지급정지를
요청할 수 있어요.
감염된 기기로 금융거래를
했다면 공동인증서와
보안카드를 폐기하고
다시 발급받으세요.
STEP 5.
돈을 송금했다면 경찰청
112에 신고하고
지급정지를 신청하세요.
상담이 필요하면 국번 없이
118로 전화하세요.
KISA 상담센터에서
24시간 무료로 안내해요.
의심 QR코드는 사기전화지킴이
(경찰청·금융감독원)에도
신고할 수 있어요.
모바일 결제 피해가 걱정되면
통신사 고객센터에서
결제 내역을 확인해 보세요.
피해가 확인되면
통신사를 통해 피해 신고와
소액결제확인서 발급을
받을 수 있어요.
이어서 관할 경찰서
사이버수사대나 민원실에서
사건사고 사실 확인서를
받으세요.
발급받은 서류는 통신사나
결제대행업체에 내고
보상을 요구할 수 있어요.
주변 지인에게도 피해 사실을
알려 2차 피해를 막으세요.
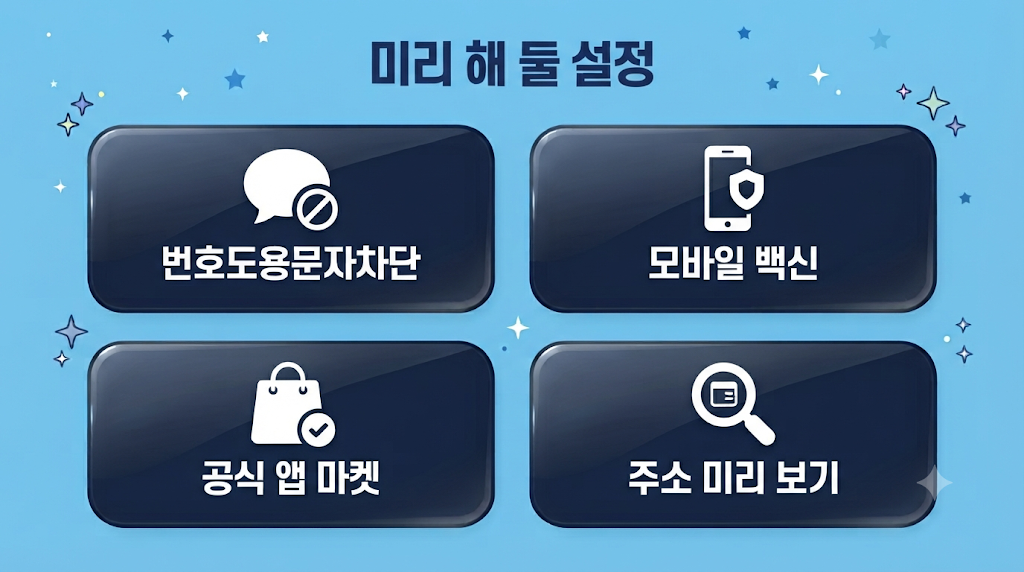
< 미리 해 둘 설정은 뭔가요? >
피해를 줄여 주는 준비도
몇 가지 있어요.
통신사 서비스
통신사의 번호도용문자차단
서비스를 무료로 신청할 수
있다고 보호나라가 안내해요.
모바일 백신
악성 앱을 찾아 지우려면
백신이 있어야 해요.
미리 설치해 두면
의심될 때 바로 검사할 수
있어요.
앱 설치 경로
앱은 공식 앱 마켓에서만
받으세요.
출처를 알 수 없는 앱을
허용하는 설정이 있다면
꺼 두세요.
메뉴 이름과 위치는
제조사와 기종마다 달라요.
주소 미리 보기
주소를 먼저 보여 주고
내가 눌러야 이동하는
기능이 있는 스캐너도 있어요.
그런 기능이 있다면
켜 두면 좋아요.
스미싱 문자 신고
의심 문자는 문자 화면의
스팸 신고 기능으로
신고할 수 있어요.
보호나라 카카오톡 채널에는
스미싱 확인서비스도 있어요.
결제 전 확인
결제를 QR로 해야 한다면
직원이나 공식 앱으로
한 번 더 확인하세요.
금액과 받는 곳 이름이
맞는지 보고 결제하세요.
다음에 QR코드를
마주치면 어떨까요?
길가의 스티커 한 장이
내 폰으로 들어오는
문이 될 수 있어요.
찍기 전에 잠깐 멈추고
주소를 살펴보세요.
의심되는 순간에는
118을 떠올려 보세요^^
^~^
'IT' 카테고리의 다른 글
| 스마트폰 알림 너무 많을 때, 앱별로 똑똑하게 관리하는 법 (0) | 2026.10.02 |
|---|---|
| 블루투스 이어폰·스피커 연결 끊김, 페어링 안 될 때 해결하는 법 (0) | 2026.10.02 |
| 홈 와이파이 라우터 보안 설정, 이것만은 꼭 바꾸세요 (0) | 2026.10.01 |
| 쓰던 스마트폰 팔거나 버리기 전, 개인정보 완전히 지우는 초기화 방법 (0) | 2026.09.30 |
| 스마트폰 지문인식·얼굴인식 자꾸 안 될 때 확인하고 고치는 법 (0) | 2026.09.30 |


